Microsoft Windows 11’da ilovalar ishga tushishini bloklashi mumkin boʻlgan himoyani sinovdan oʻtkazmoqda
Microsoft Windows 11 uchun Baseline Protection himoya tizimini sinovdan oʻtkazmoqda: ilovalar kompyuter himoyasi talablariga mosligini tekshirishi va talablar bajarilmasa, ayrim funksiyalarni cheklashi yoki umuman ishga tushmasligi mumkin.
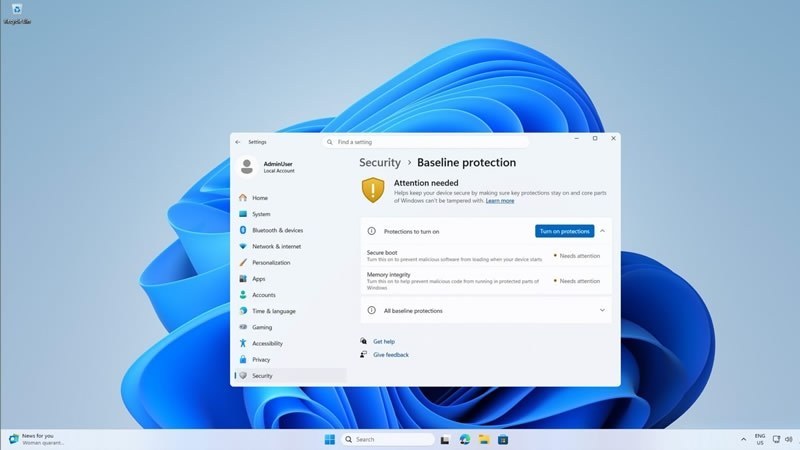
Tizim sakkizta xavfsizlik mexanizmini yagona tekshiruvga birlashtiradi. Ular qatoriga TPM 2.0, Secure Boot, VBS, Memory Integrity, imzolangan va sertifikatlangan drayverlar, yadroni disk raskadrovka qilishdan himoya hamda zaif drayverlarni bloklash kiradi. Tekshiruv muvaffaqiyatli oʻtishi uchun barcha komponentlar faol boʻlishi kerak.
Ishlab chiquvchilar umumiy natijani, yetishmayotgan elementlar roʻyxatini yoki haqiqiyligi ularning serverlarida tekshiriladigan apparat tokenini olishi mumkin. Microsoft dasturlarni oʻzi bloklamaydi: kompaniyalar ogohlantirishlarni koʻrsatishi, ayrim funksiyalarni oʻchirishi yoki ilovalar ishga tushishini butunlay taqiqlashi mumkin.
Sinovga Adobe, Battle.net bilan Blizzard, 1Password, Raycast va Schoolyear qoʻshildi. Schoolyear imtihonlar oldidan oʻquvchilarning kompyuterlarini tekshiradi. Yangi imkoniyat unumdorlik, moslik yoki Linuxni ham oʻz ichiga olgan bir nechta operatsion tizim bilan ishlash uchun himoyani oʻchiradigan foydalanuvchilarga taʼsir qilishi mumkin. Jumladan, Linux oʻrnatilgan ayrim konfiguratsiyalarda xavfsizlik sozlamalarini, masalan, Secure Bootʼni oʻzgartirish talab etilishi mumkin. Biroq bu yangi tizim Linuxʼdan foydalanishni ataylab cheklaydi, degani emas. Hozir bu funksiya Windows Insider dasturi ishtirokchilari tomonidan sinovdan oʻtkazilmoqda, uni 2027-yilda tarqatish rejalashtirilgan.